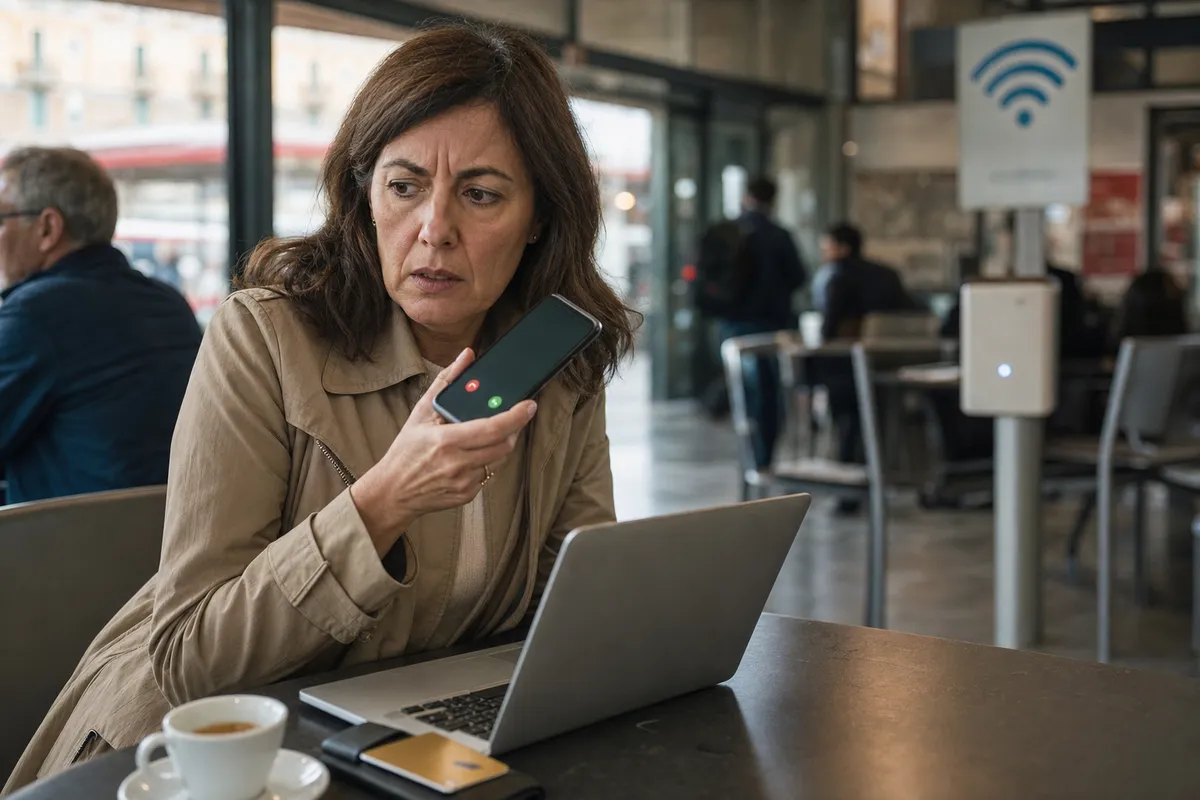
Una donna di Monza ha rischiato di ritrovarsi il conto corrente svuotato dopo essersi collegata a una rete WiFi pubblica. Poche ore dopo è arrivata una telefonata che sembrava provenire dalla banca, ma dietro c’era un tentativo di truffa costruito per ottenere codici e credenziali con la scusa di bloccare un accesso sospetto.
Il caso, raccontato sui social e poi ripreso online, riporta l’attenzione su uno schema ormai conosciuto: WiFi gratuito, spoofing telefonico e falsi operatori bancari capaci di costruire una conversazione credibile sfruttando informazioni e coincidenze reali.
Il caso di Monza: dal WiFi gratuito alla telefonata della falsa banca
Tutto sarebbe iniziato da un gesto normalissimo: collegarsi a un WiFi pubblico fuori casa e inserire il proprio indirizzo email nella pagina di accesso. Succede ogni giorno in bar, hotel, stazioni, centri commerciali e altri luoghi pubblici.
Poche ore più tardi la donna ha ricevuto una chiamata sul cellulare. Sul display compariva quello che sembrava essere il numero ufficiale della banca. Un dettaglio sufficiente a rendere la telefonata immediatamente più credibile.
Dall’altra parte, un uomo si sarebbe presentato come operatore dell’istituto, spiegando che qualcuno stava tentando di accedere al suo conto online da un’altra città.
Poi una domanda studiata per aumentare la fiducia: se durante la giornata si fosse collegata a una rete WiFi pubblica. La coincidenza con quanto realmente accaduto poche ore prima ha reso il racconto ancora più convincente.
Il numero sul display può essere falso
Il punto centrale della truffa è lo spoofing telefonico, una tecnica che permette di alterare il numero visualizzato sul telefono di chi riceve la chiamata.
In questo modo può comparire sul display anche un recapito simile, o apparentemente identico, a quello utilizzato da una banca o da un servizio clienti. Per questo il semplice numero mostrato sullo smartphone non basta a garantire l’identità di chi sta chiamando.
Nel caso raccontato, il falso operatore avrebbe mantenuto un tono calmo e professionale, senza fare immediatamente richieste sospette. Avrebbe parlato di verifiche, sicurezza e operazioni da bloccare, accompagnando la vittima passo dopo passo.
È proprio questa costruzione graduale a rendere alcune truffe più efficaci: invece di mettere pressione fin dal primo secondo, il criminale cerca prima di conquistare la fiducia dell’interlocutore.
La richiesta dei codici fa scattare l’allarme
Secondo la ricostruzione diffusa online, il presunto addetto avrebbe chiesto inizialmente alcuni dati personali, tra cui informazioni anagrafiche e codice fiscale.
Successivamente avrebbe annunciato l’arrivo di un SMS contenente un nuovo codice di accesso. A quel punto sarebbe arrivata la richiesta più pericolosa: fornire anche un codice già utilizzato per accedere al conto bancario.
È stato proprio questo passaggio a far nascere il sospetto. Le banche ricordano infatti di non comunicare mai per telefono password, PIN, codici dispositivi, OTP o credenziali di home banking.
Il meccanismo sfrutta soprattutto l’urgenza. Il falso operatore può parlare di un bonifico da fermare, di un accesso da bloccare o del rischio di perdere i propri risparmi, spingendo la vittima ad agire prima di avere il tempo di verificare.
La donna avrebbe invece preso tempo, chiuso la telefonata e contattato direttamente la banca attraverso i canali ufficiali. Dal controllo non sarebbe risultato alcun accesso anomalo: la chiamata era una truffa.
Il WiFi pubblico è davvero responsabile?
Il collegamento temporale con una rete WiFi pubblica rende il racconto particolarmente efficace, ma non significa automaticamente che i truffatori abbiano ottenuto i dati proprio attraverso quella connessione.
Una rete pubblica può rappresentare un rischio maggiore se è falsa, configurata male o utilizzata per intercettare traffico non adeguatamente protetto. Ma indirizzo email, numero di telefono e altri dati personali possono provenire anche da vecchie violazioni di dati, phishing, moduli online o database finiti nelle mani dei criminali.
Il riferimento al WiFi può inoltre essere utilizzato semplicemente come elemento di ingegneria sociale: una domanda generica che diventa convincente quando, per coincidenza, la vittima si è davvero collegata a una rete pubblica poco prima.
Come usare il WiFi pubblico senza esporsi inutilmente
Il WiFi pubblico non deve essere considerato automaticamente pericoloso, ma richiede qualche precauzione in più rispetto alla rete di casa.
Prima di collegarsi conviene verificare il nome esatto della rete, soprattutto in hotel, aeroporti, stazioni e locali pubblici. Reti con nomi quasi identici a quello ufficiale possono essere create proprio per attirare utenti distratti.
Per operazioni particolarmente delicate, come home banking, pagamenti o accesso a servizi contenenti dati sensibili, è preferibile utilizzare la rete mobile quando possibile.
In caso di telefonata sospetta, invece, la regola più sicura resta sempre la stessa: interrompere la conversazione e richiamare personalmente la banca utilizzando il numero presente sul sito ufficiale, sull’app o sul retro della carta. Questo vale anche quando sul display compare apparentemente il numero corretto.
Autenticazione a due fattori, notifiche in tempo reale e controllo dei movimenti possono aggiungere un livello di protezione, ma la difesa principale resta non comunicare mai codici o password durante una telefonata ricevuta. Se qualcuno li chiede, è già un motivo sufficiente per chiudere.