

Le auto moderne sono sempre più simili a computer su ruote, e proprio questa evoluzione sta aprendo scenari che fino a pochi anni fa sembravano impensabili.
Connessioni internet, sistemi Android e aggiornamenti da remoto rendono tutto più comodo, ma aumentano anche i punti da proteggere. Una recente scoperta mostra quanto sia importante trattare ormai il software dell’auto con la stessa attenzione riservata a smartphone e PC.
L’attacco scoperto da Kaspersky: il virus passa dagli aggiornamenti automatici
Secondo il rapporto di Kaspersky, il nuovo virus per auto non nasce da una prova tecnica o da una dimostrazione accademica. È stato osservato “in the wild”, cioè già in circolazione fuori dagli ambienti controllati della ricerca. Il punto più delicato è il canale usato dai criminali: il malware sarebbe arrivato alle centraline Android delle auto attraverso un servizio di aggiornamento automatico del firmware.
La centralina citata non riguarda il motore o la parte meccanica del veicolo, ma il sistema di infotainment: lo schermo da cui si gestiscono navigatore, musica, app, connessione e, in alcuni modelli, altre funzioni dell’abitacolo. È lì che si apre la falla. Molti produttori e fornitori scelgono Android perché è flessibile, facile da adattare e familiare agli utenti. Ma questi sistemi restano spesso collegati a internet, ricevono aggiornamenti da remoto e usano componenti software di terze parti.
Per questo il rischio cresce. La regola, per ora, è semplice: installare solo aggiornamenti ufficiali, evitare firmware scaricati da forum o canali non verificati e controllare, in officina o sul sito del produttore, da dove arriva davvero il software.
Frodi pubblicitarie e proxy illegali: il business dietro le centraline infette
Gli obiettivi indicati da Kaspersky sono due: usare le centraline compromesse per frodi pubblicitarie e trasformarle in una botnet proxy, cioè una rete di dispositivi infetti usati per far passare traffico internet e nascondere l’origine reale di attività illecite. Tradotto: un’auto connessa può diventare un nodo silenzioso di una macchina criminale, senza che il conducente se ne accorga mentre guida o mentre il veicolo resta parcheggiato.
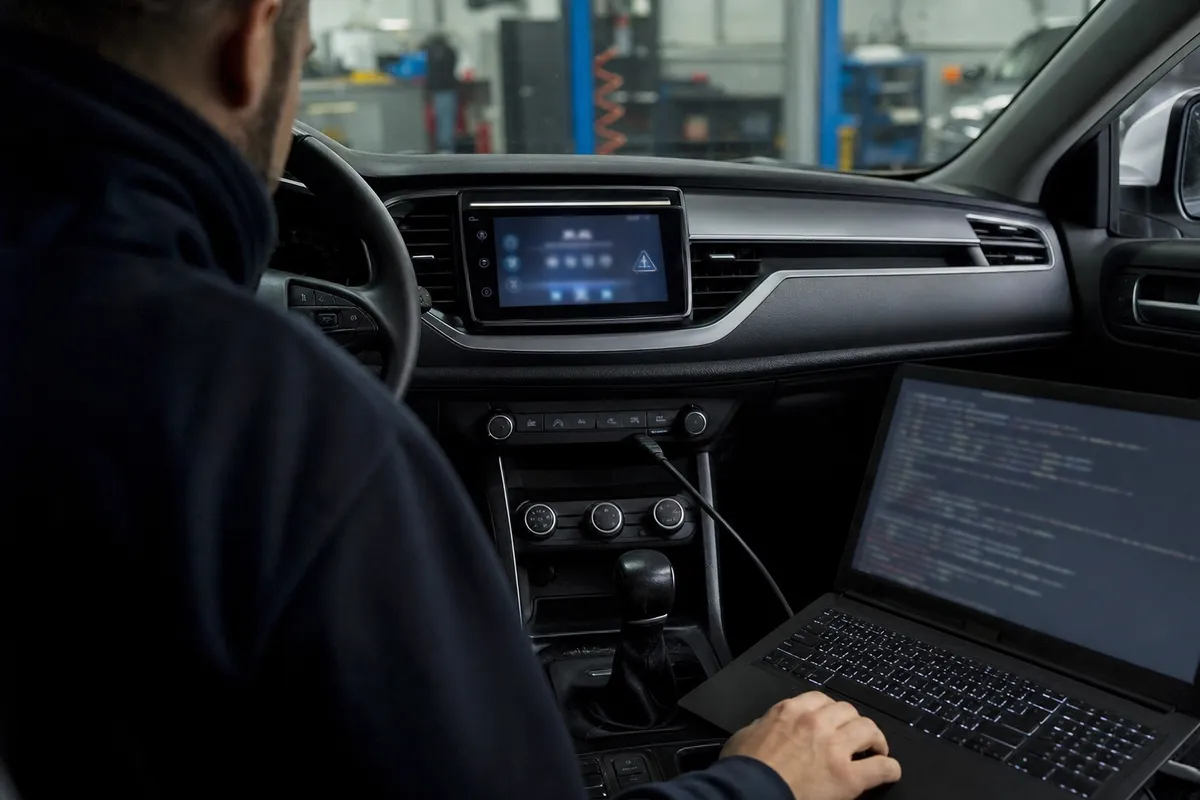
Un tecnico analizza il sistema di infotainment dell’auto collegato a un laptop, scenario tipico di verifiche su firmware e sicurezza.
In base alle informazioni disponibili, non si parla di un controllo diretto di sterzo o freni. Ma il problema resta serio. Una centralina compromessa può consumare dati, rallentare servizi, esporre informazioni tecniche e finire dentro campagne più vaste. “Si tratta del primo caso documentato di malware distribuito alle centraline delle auto tramite un servizio di aggiornamento automatico del firmware”, hanno spiegato gli esperti.
Meglio quindi spegnere le connessioni non necessarie, proteggere gli account legati al veicolo con password solide e chiedere assistenza se compaiono riavvii strani, app sconosciute o un traffico dati fuori norma.
BADBOX e Gruppo MoYu: perché il pericolo può andare oltre i sistemi DoFu
L’indagine di Kaspersky collega l’operazione alla piattaforma dannosa BADBOX e, più nel dettaglio, al Gruppo MoYu, già associato ad attacchi contro dispositivi Android. Gli indizi trovati nel codice del malware e alcune somiglianze nelle infrastrutture usate avrebbero portato gli analisti verso questa attribuzione.
Il primo bersaglio noto sarebbe il software sviluppato dall’azienda cinese DoFu, ma i ricercatori non escludono che i criminali stiano cercando di allargare il raggio dell’attacco. È questo il punto che riguarda anche chi non ha un sistema DoFu. Le famiglie di malware legate a BADBOX hanno già preso di mira diversi dispositivi Android, dai TV box economici ad altri apparecchi connessi. Ora entrano in gioco anche le auto.
Per ridurre il rischio servono aggiornamenti verificati, reti Wi-Fi protette, niente modifiche non autorizzate alla centralina e attenzione alle officine che installano software non certificato. La regola è quasi banale, ma vale più che mai: se il sistema dell’auto si comporta come un computer, va trattato con la stessa cautela di un computer.


