Il CERT-AgID ha individuato in Italia una nuova campagna di smishing che sfrutta il nome dell’INPS per convincere gli utenti a completare una presunta pratica online.
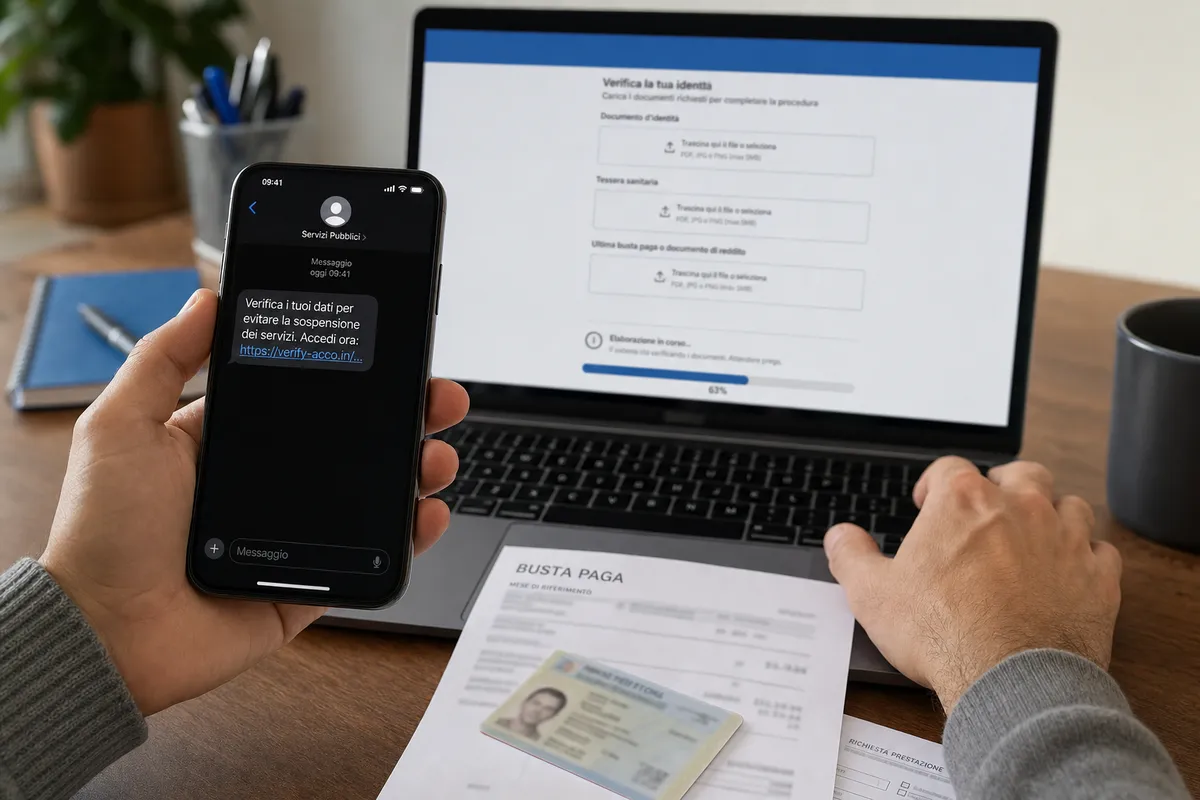
Il meccanismo è semplice: arriva un SMS dall’aspetto burocratico, con poche righe di testo e un link da aprire. Chi lo segue viene indirizzato verso un sito che imita il portale dell’Istituto e chiede di inserire informazioni personali.
La truffa, però, non si limita alla raccolta di nome, cognome o codice fiscale. La procedura può arrivare a richiedere documenti, informazioni economiche e persino immagini del volto.
Per rendere tutto più credibile viene utilizzata anche una finta procedura di verifica automatica basata sull’intelligenza artificiale. L’obiettivo finale è ottenere materiale sufficiente per tentare un furto d’identità.
Come funziona il falso portale che imita l’INPS
Secondo la segnalazione del CERT-AgID, la campagna utilizza nome, logo e grafica dell’INPS per accompagnare la vittima dentro una procedura costruita per sembrare autentica.
È il meccanismo tipico dello smishing, cioè una forma di phishing che parte da un SMS. Il messaggio invita ad aprire un collegamento e porta a una pagina che riproduce colori, diciture e riferimenti amministrativi riconoscibili.
A uno sguardo veloce può sembrare tutto regolare. Proprio per questo il controllo dell’indirizzo web diventa fondamentale: il dominio utilizzato nella campagna segnalata non appartiene all’INPS.
Le truffe di questo tipo sono inoltre diventate più elaborate. Non sempre cercano soltanto una password o le credenziali di accesso a un servizio.
In questo caso vengono richiesti dati anagrafici, documenti e informazioni personali che, una volta consegnati, possono essere molto più difficili da proteggere rispetto a una semplice password compromessa.
Dati personali, documenti e selfie: cosa viene chiesto alla vittima
La procedura ricostruita dal CERT-AgID accompagna l’utente attraverso diverse schermate, seguendo una sequenza che ricorda quella di molti servizi digitali realmente utilizzati dalla pubblica amministrazione.
Si parte dai dati personali: nome, cognome, codice fiscale, indirizzo e recapiti. Successivamente viene richiesto il caricamento di documenti come carta d’identità, tessera sanitaria o altri file utilizzati per confermare l’identità.
La richiesta diventa poi ancora più invasiva. Nei passaggi successivi possono comparire documenti relativi al reddito, come le buste paga, fino ad arrivare al selfie.
Proprio la fotografia del volto rende la procedura particolarmente insidiosa. La richiesta di un selfie insieme a un documento è ormai familiare a chi utilizza banche online, piattaforme finanziarie o servizi di identificazione digitale.
Chi è abituato a queste procedure può quindi interpretare il passaggio come un normale controllo di sicurezza, senza rendersi conto di trovarsi su un sito fraudolento.
Un insieme formato da documento d’identità, codice fiscale, informazioni economiche e fotografia può diventare materiale prezioso per chi vuole tentare frodi successive.
La falsa verifica automatica che rende la truffa più credibile
Uno degli elementi più particolari della campagna è la presenza di una finta “Verifica AI” durante il caricamento dei documenti.
Secondo l’analisi del CERT-AgID, il sistema cerca di controllare i file inviati e di distinguere quelli ritenuti utilizzabili, per esempio verificando che un’immagine sia leggibile o che il documento corrisponda a quanto richiesto dalla pagina.
Questo meccanismo ha un doppio effetto. Da una parte può aiutare i criminali a raccogliere materiale più ordinato e immediatamente utilizzabile. Dall’altra rende l’esperienza molto più credibile agli occhi della vittima.
Una schermata che mostra un caricamento in corso, qualche secondo di attesa e un messaggio di conferma ricorda infatti le procedure ormai comuni nei servizi digitali legittimi.
La tecnologia, quindi, non cambia la natura della frode. Il principio resta quello del phishing: convincere qualcuno a consegnare volontariamente informazioni riservate. Cambia però il livello di sofisticazione con cui viene costruita la trappola.
Perché il rischio va oltre il furto di una password
Il pericolo principale è il furto d’identità. Una password compromessa può essere sostituita, una carta di pagamento può essere bloccata e alcune credenziali possono essere revocate.
Una copia del documento d’identità, una tessera sanitaria, una busta paga e una fotografia del volto sono invece molto più difficili da rendere inutilizzabili una volta finite nelle mani sbagliate.
Questi dati possono essere utilizzati per tentare aperture di account, attivazioni di servizi, richieste di credito o altre operazioni intestate alla vittima. Possono inoltre essere rivenduti e riutilizzati anche a distanza di tempo.
Il problema è proprio questo: le conseguenze non devono necessariamente comparire subito. Una persona può accorgersi della frode settimane o mesi dopo, quando riceve una comunicazione relativa a un servizio mai richiesto o nota un’attività anomala associata ai propri dati.
Come riconoscere il messaggio sospetto e cosa fare
La prima precauzione è evitare di accedere a servizi pubblici attraverso link ricevuti via SMS, soprattutto quando il messaggio chiede di completare urgentemente una pratica o fornire documenti personali.
Per verificare una comunicazione legata all’INPS è preferibile raggiungere direttamente il sito ufficiale digitando l’indirizzo nel browser oppure utilizzare i canali istituzionali già conosciuti.
Bisogna inoltre controllare con attenzione il dominio della pagina prima di inserire qualsiasi dato. Una grafica convincente o un logo ufficiale non dimostrano che il sito appartenga realmente all’ente indicato.
Se il messaggio appare sospetto, meglio non interagire con il link e conservarne eventualmente uno screenshot per effettuare verifiche.
Chi ha già inserito dati personali o caricato documenti dovrebbe invece muoversi rapidamente: segnalare l’accaduto alle autorità competenti, controllare eventuali attività anomale e prestare particolare attenzione a successive comunicazioni ricevute via email, telefono o SMS.
La parte più insidiosa di campagne come questa è proprio la loro normalità apparente. Non servono messaggi scritti male o richieste assurde: basta una pagina costruita bene e una procedura abbastanza familiare da convincere l’utente che tutto sia reale.