

Cambiare immediatamente la password dopo un attacco sembra la mossa più sicura, ma alcune nuove minacce riescono ormai ad aggirare anche questa precauzione.
Il problema nasce quando gli aggressori non si limitano a rubare le credenziali, ma riescono a mantenere un accesso alternativo all’account. È proprio questo il meccanismo che rende particolarmente insidiosa una nuova minaccia segnalata dagli esperti di cybersicurezza.
Dal phishing al furto di sessione: così parte l’attacco contro Google, Microsoft, iCloud e LinkedIn
L’attacco comincia nel modo più banale. E proprio per questo funziona: una pagina di phishing fatta per sembrare un servizio vero. L’utente inserisce le credenziali pensando di entrare nella posta o in un profilo aziendale. In realtà, in quel momento consegna dati e sessione agli aggressori.
Secondo quanto ricostruito da Abnormal e ripreso da TechCrunch, iAuthFlow v2 non ruba soltanto la password. Prova anche a prendere informazioni legate a una sessione già autenticata, muovendosi mentre la vittima crede di essere dentro un normale accesso. La differenza è pesante.
“Il problema non è solo la password rubata”, spiegano gli analisti della società, ma la possibilità di mettere mano alla configurazione dell’account quando la porta è ancora aperta. Nei forum russi della web oscura, lo strumento sarebbe venduto per oltre 10.000 dollari. Una cifra che dice molto sul mercato che gli gira attorno.
La passkey registrata in sei secondi: perché cambiare password può non bastare più
Il punto più delicato riguarda le passkey. Sono nate per superare le password tradizionali, usando crittografia, impronta digitale, riconoscimento facciale o PIN del dispositivo. In condizioni normali proteggono meglio dal phishing, perché la chiave privata resta sul dispositivo dell’utente e non viene condivisa con il servizio.

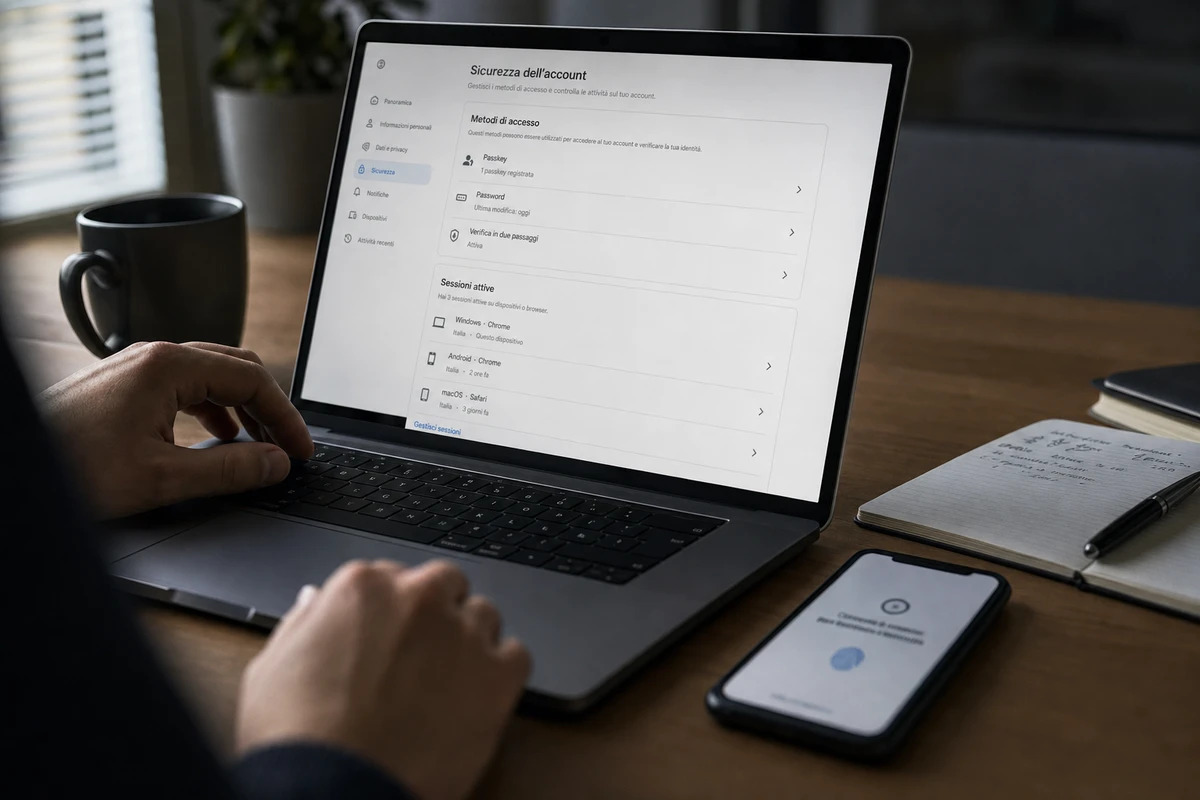
Postazione di sicurezza informatica con login e dispositivi di autenticazione, sullo sfondo mani che digitano.
Qui, però, il problema è un altro. Se l’aggressore riesce a registrare una propria chiave di accesso nell’account della vittima, si crea un secondo varco. Un ingresso che non dipende più dalla vecchia password. Nella dimostrazione citata da Abnormal, iAuthFlow v2 sarebbe riuscito a generare una nuova passkey in circa sei secondi dopo l’autenticazione completata dalla vittima.
A quel punto cambiare password resta utile, anzi necessario. Ma può non essere abbastanza. Alcuni servizi, tra cui Google, possono bloccare tentativi sospetti e chiedere verifiche aggiuntive prima di autorizzare nuovi metodi di accesso. Non sempre, però, l’utente se ne accorge in tempo.
Controlli da fare subito: accessi, app collegate, filtri email e attività sospette
Chi teme che il proprio account sia stato compromesso non dovrebbe fermarsi al cambio password. Bisogna controllare tutti i metodi di autenticazione associati: passkey, chiavi di sicurezza, dispositivi autorizzati, numeri di recupero e indirizzi email collegati. Gli esperti di Abnormal consigliano anche di verificare le app connesse, i permessi dati a servizi esterni e gli eventuali accessi delegati, soprattutto sugli account di lavoro.
Poi c’è un dettaglio che spesso passa sotto traccia: i filtri email. Un aggressore può impostare inoltri automatici o regole nascoste per ricevere copie dei messaggi anche dopo aver perso l’accesso diretto. Meglio quindi guardare anche il registro delle attività, gli ultimi dispositivi collegati e la configurazione della verifica in due passaggi. Qualsiasi elemento sconosciuto va rimosso. Subito, senza aspettare la prossima notifica strana.


