Proprio per questo, se usato senza blocco, senza aggiornamenti o con permessi concessi troppo in fretta, può diventare un bersaglio facile per frodi, spyware, furti di dati e clonazioni. Lo ricorda l’Instituto Nacional de Ciberseguridad spagnolo nelle indicazioni sulla sicurezza mobile diffuse e riprese il 10 agosto 2026. Basta poco: un’app scaricata fuori dagli store ufficiali, una password riutilizzata, una rete WiFi presa al volo. E il telefono, da strumento personale, può trasformarsi in una porta lasciata aperta.
Secondo l’Incibe, molti rischi non nascono da attacchi particolarmente raffinati, ma da gesti banali, ripetuti ogni giorno. Non mettere un PIN, non usare l’impronta digitale o il riconoscimento del volto, lasciare sessioni aperte su dispositivi condivisi, ignorare le impostazioni di base. “Sono comportamenti comuni, spesso percepiti come innocui”, spiegano gli esperti di sicurezza informatica dell’ente.
Eppure possono permettere ad altri di leggere messaggi, modificare file, entrare nelle email o nelle app finanziarie. L’errore più semplice resta anche il più pericoloso: non bloccare il dispositivo. Se il telefono viene perso in metropolitana, dimenticato in ufficio o rubato in un locale, chi lo trova può aprire le app già attive, consultare la rubrica, leggere notifiche e recuperare dati personali.
Lo stesso vale per chi disattiva il blocco automatico, la verifica in due passaggi o altre protezioni perché “danno fastidio”. In quel momento, la comodità batte la sicurezza. Tra le abitudini segnalate ci sono anche l’uso dello stesso account utente su più dispositivi, la mancata chiusura delle sessioni e l’assenza di copie di sicurezza. Senza backup, un furto o un guasto possono cancellare in pochi minuti anni di fotografie, conversazioni e documenti. E non sempre si riesce a recuperarli.
Aggiornamenti, app non ufficiali e permessi eccessivi: le falle più sfruttate
Una delle strade più battute dai criminali informatici passa dagli aggiornamenti non installati. Quando il sistema operativo o le applicazioni restano indietro, spiega l’Incibe, i cybercriminali possono colpire vulnerabilità già note e spesso già corrette dai produttori. Sembra un dettaglio tecnico, ma non lo è: rimandare un aggiornamento per settimane significa lasciare aperta una serratura di cui qualcuno conosce già il difetto. Altro punto delicato è il download di software da fonti non affidabili.
Installare applicazioni fuori da Google Play Store o dall’App Store, magari per avere gratis un servizio a pagamento o una versione modificata, aumenta il rischio di portare nel telefono malware o spyware. Alcuni programmi, una volta dentro, possono registrare attività, leggere SMS, intercettare notifiche o raccogliere dati finanziari. Poi c’è il nodo dei permessi concessi alle app.
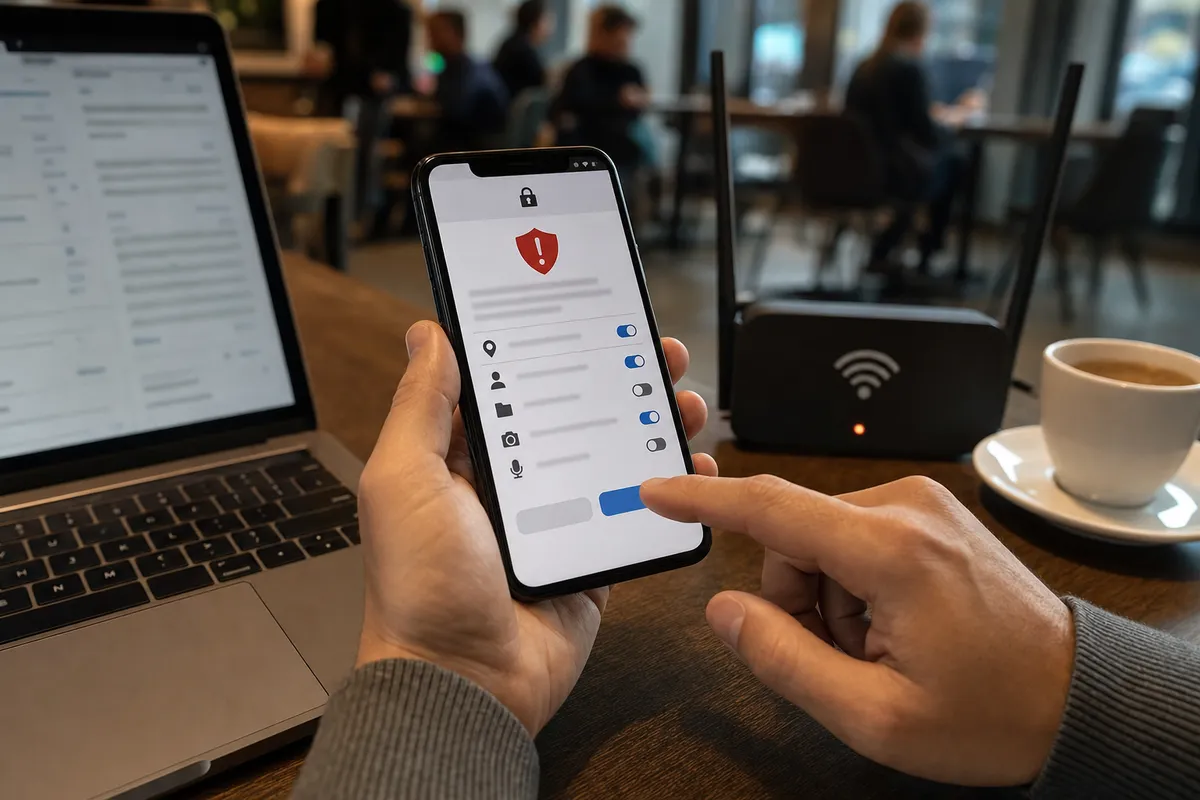
Una torcia che chiede accesso ai contatti, un gioco che vuole usare il microfono, un sito che pretende la posizione in tempo reale: sono segnali da non liquidare con un clic. Dire sempre sì consente ad app e pagine web di entrare in funzioni che non servono davvero. “Meglio negare e riattivare solo se serve”, è il consiglio che molti tecnici ripetono da tempo. Semplice, ma ancora poco seguito.
WiFi pubblici, siti non sicuri e impostazioni predefinite: dove nasce il rischio
Anche la connessione può diventare un punto debole. Collegarsi a qualunque rete WiFi pubblica, in aeroporto, in hotel o in un centro commerciale, espone al rischio che le comunicazioni vengano intercettate, soprattutto se la rete non è protetta o non si sa chi la gestisca. Il pericolo aumenta quando, durante quella connessione, si entra nell’home banking, nella posta di lavoro o in piattaforme con dati sensibili. L’Incibe richiama anche l’attenzione sui siti web non sicuri, senza cifratura o accompagnati da avvisi del browser.
Inserire credenziali, numeri di carta o dati personali in pagine sospette può favorire furti d’identità e frodi. A volte la trappola è costruita bene: logo copiato, colori identici, indirizzo quasi uguale a quello originale. Cambia una sola lettera. Un altro errore frequente è lasciare le configurazioni predefinite. Molti utenti non modificano le opzioni di privacy, non limitano la geolocalizzazione, non controllano quali app lavorano in background. Così il telefono resta più esposto ad accessi indesiderati e raccolte di dati inutili. Non serve essere esperti: spesso bastano dieci minuti nelle impostazioni per ridurre una parte del rischio.
Clonazione dello smartphone: segnali d’allarme e prime verifiche da fare
La clonazione dello smartphone è una minaccia meno evidente, ma reale. Può permettere a chi attacca di accedere a messaggi, contatti, codici di verifica e, nei casi più gravi, account bancari o profili social. I segnali da tenere d’occhio sono diversi: chiamate o SMS non riconosciuti, batteria che si scarica in modo anomalo, rallentamenti improvvisi, disconnessioni frequenti, applicazioni mai installate che compaiono sullo schermo. Piccole anomalie, una dopo l’altra, che non vanno ignorate.
Se nasce il sospetto, le prime verifiche devono essere rapide. Per gli account Google, ad esempio, si possono controllare i dispositivi attivi dalla pagina myaccount.google.com/device-activity e chiudere le sessioni sconosciute. Dalla sezione di controllo sicurezza è possibile verificare eventuali modifiche ai metodi di recupero, mentre su myaccount.google.com/connections si controllano le app di terze parti collegate all’account.
Su Android, Play Protect permette di analizzare le applicazioni installate. Il passo successivo è cambiare la password principale e attivare la verifica in due passaggi, evitando codici o parole già usate altrove. Se ci sono accessi bancari sospetti, meglio contattare subito l’istituto e l’operatore telefonico, senza aspettare. La prevenzione resta la difesa più solida: blocco dello schermo, aggiornamenti regolari, backup, permessi controllati e prudenza sulle reti pubbliche. Poche abitudini, ma costanti.