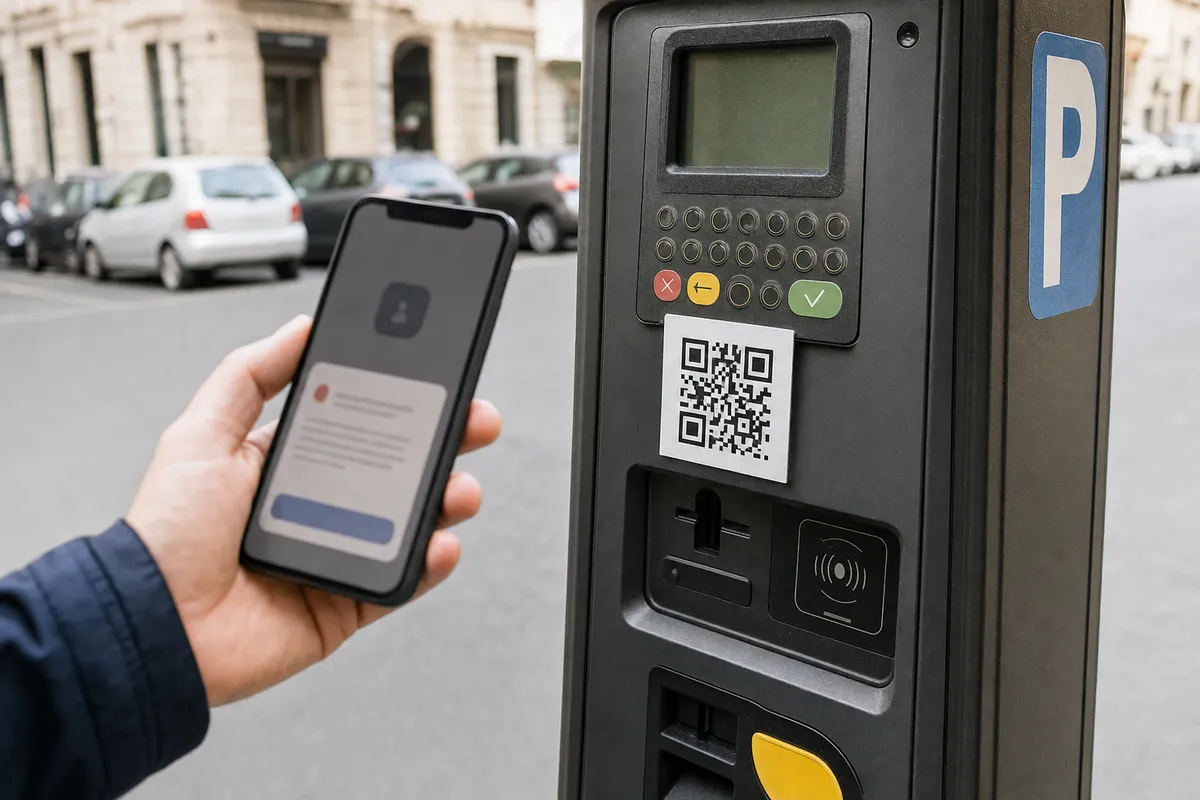
I QR code che troviamo su tavolini dei bar, parchimetri, menu dei ristoranti e altri luoghi pubblici sono ormai entrati nella routine. Si inquadrano con il telefono, si apre un link e si va avanti. Proprio questa fiducia, però, li ha trasformati in un bersaglio comodo per i criminali informatici: possono portare a siti di phishing, rubare dati personali o mettere a rischio i metodi di pagamento. Il problema, segnalato da società di cybersecurity e raccontato anche da Cnet, non è il codice in sé. È quello che può esserci dietro: un link vero, oppure una pagina falsa costruita per sembrare autentica.
Perché i QR code sono diventati un bersaglio per il phishing
La comodità dei codici QR è anche il loro punto debole. Permettono di aprire un sito in pochi secondi, senza digitare l’indirizzo e spesso senza leggerlo davvero. È un gesto diventato normale: dal Green Pass ai menu digitali, fino all’accesso alle reti Wi-Fi nei locali. E quando un gesto diventa automatico, spiegano gli esperti, l’attenzione cala. Angel Grant, vicepresidente per la sicurezza di F5, società attiva nella cybersecurity, lo ha detto a Cnet in modo molto diretto: “Quando una nuova tecnologia emerge, i criminali cercano un modo per sfruttarla”. E ancora: “È più facile manipolare le persone se non percepiscono il pericolo”.
Il phishing tramite QR code, chiamato spesso anche “quishing”, non ha bisogno di grandi trucchi. Può bastare un adesivo messo sopra un codice vero, un volantino falso lasciato in un ingresso, una pagina che imita quella di una banca, di un servizio di pagamento o di un ente pubblico. A quel punto la vittima può essere spinta a inserire credenziali, numero di carta, codice di sicurezza o altri dati riservati.
Dai parchimetri ai menu digitali: dove il rischio è più concreto
Tra i casi più citati ci sono i parchimetri. In diverse ricostruzioni diffuse da organi di informazione e aziende di sicurezza, falsi QR code sono stati applicati sulle colonnine di pagamento per mandare gli automobilisti su pagine contraffatte.
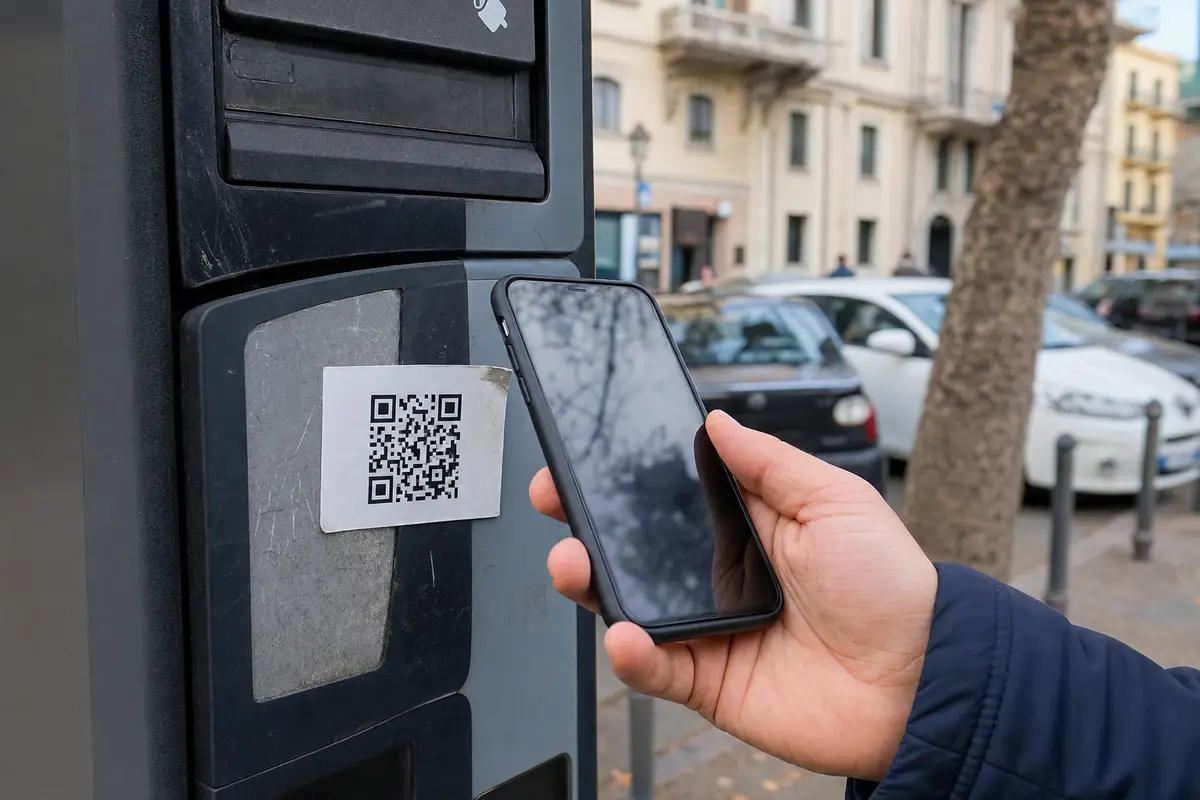
Chi pensa di pagare la sosta, in realtà, può finire per consegnare i dati della carta a un sito gestito dai truffatori. Ma il rischio non riguarda solo i parcheggi. Anche i menu digitali nei ristoranti, i cartelli per collegarsi al Wi-Fi pubblico, gli avvisi nelle stazioni, nelle palestre o negli uffici condivisi possono diventare una trappola, soprattutto quando il codice è stampato su supporti facili da sostituire. Un adesivo piccolo, piazzato sopra quello originale, può bastare. Nei luoghi affollati il pericolo cresce perché si va di fretta: si scansiona con il cappotto sul braccio, mentre si cerca il tavolo, si tiene d’occhio un bambino o si prova a pagare prima che scada la sosta.
È in quei momenti che sfuggono i dettagli: un logo diverso, un indirizzo web strano, una richiesta di dati fuori posto. Secondo le prime indicazioni degli esperti di sicurezza informatica, la prevenzione parte da un’abitudine semplice: fermarsi qualche secondo prima di confermare qualsiasi operazione.
Anteprima dell’URL, password manager e app di sicurezza: gli strumenti che aiutano
Il primo aiuto arriva dall’anteprima dell’URL. Molti smartphone, dopo la scansione del QR code, mostrano l’indirizzo del sito prima di aprirlo. Gli iPhone aggiornati alle versioni recenti di iOS lo fanno già; lo stesso accade su alcuni dispositivi Android, tra cui diversi modelli della linea Pixel.
Quel piccolo riquadro non va saltato: serve a capire se il link porta davvero al sito atteso. Se l’indirizzo non è chiaro, meglio fermarsi. Errori, parole aggiunte, domini insoliti o sequenze casuali possono essere segnali di rischio. Alcune app di sicurezza, compresi strumenti gratuiti offerti da aziende come Trend Micro, aggiungono controlli sui link aperti dalla fotocamera.
Non risolvono tutto, ma possono dare una mano, soprattutto a chi usa spesso codici in posti pubblici. Utile anche un password manager: se l’utente finisce su una pagina falsa che copia, per esempio, il sito della banca o di un servizio online, il gestore di password di solito non compila i campi in automatico, perché riconosce che il dominio non è quello salvato. In alcuni casi mostra anche un avviso. È un campanello d’allarme concreto.
Le regole pratiche prima di scansionare un codice sconosciuto
Prima di scansionare un codice QR sconosciuto, soprattutto in strada o in un esercizio pubblico, conviene guardare bene il supporto fisico. Se sembra un adesivo applicato sopra un altro, se è storto, rovinato o diverso dal resto del materiale del locale, meglio chiedere conferma al personale. Una domanda alla cassa può evitare guai: “È vostro questo codice?”. Dopo la scansione, va letto l’indirizzo web prima di aprirlo e, ancora di più, prima di inserire dati. Un menu non dovrebbe chiedere la carta di credito.
Un accesso al Wi-Fi difficilmente ha bisogno delle credenziali della banca. Il pagamento della sosta deve rimandare a un servizio riconoscibile, con un dominio coerente e una connessione protetta. Il lucchetto HTTPS è utile, ma non basta: anche i siti truffa possono averlo. La regola più prudente resta questa: non inserire password, codici temporanei, documenti o dati di pagamento dopo aver aperto un link da un QR trovato in un luogo pubblico, a meno che l’origine sia certa.
Quando si può, meglio digitare a mano l’indirizzo ufficiale del servizio o usare l’app già installata sul telefono. È meno comodo, sì. Ma è più sicuro. I QR code non sono nati per truffare: furono inventati negli anni Novanta dall’ingegnere giapponese Masahiro Hara, alla Denso Wave, per tracciare componenti nell’industria automobilistica. Oggi sono ovunque. E proprio per questo attirano chi cerca scorciatoie per rubare dati. La tecnologia resta utile, ma va trattata per quello che è: una porta verso un link. Prima di aprirla, uno sguardo alla targhetta conviene sempre darlo.