Non basta sempre premere “riavvia”. Alcuni spyware, infatti, possono ingannare l’utente e simulare un riavvio senza spegnere fino in fondo il dispositivo. Il suggerimento, vicino alle indicazioni diffuse in passato anche dalla NSA statunitense, non è una garanzia assoluta. Ma aggiunge un ostacolo. E in un telefono dove passano chat, foto, codici bancari e accessi di lavoro, può fare la differenza.
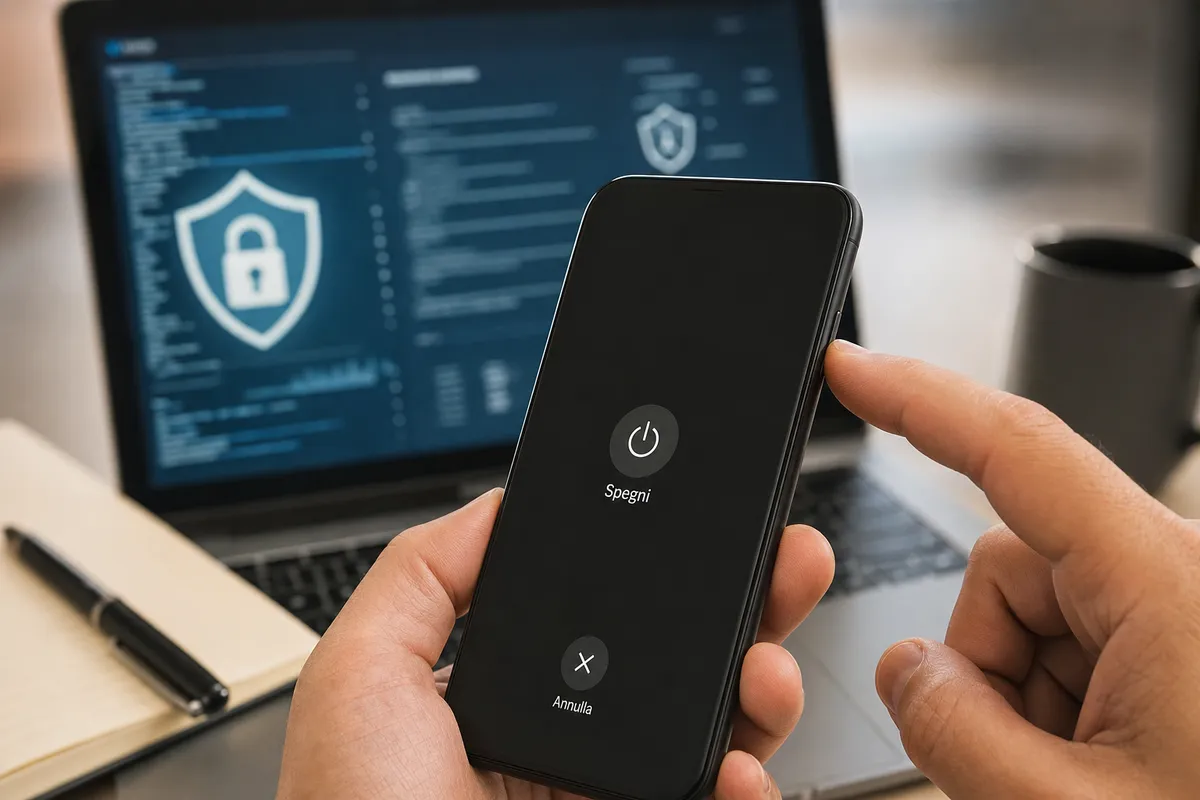
Spegnere davvero lo smartphone, aspettare qualche secondo e poi riaccenderlo non è sempre la stessa cosa che usare il comando di riavvio del sistema. Gli esperti lo spiegano così: gli attacchi più evoluti contro i telefoni moderni spesso funzionano mettendo in fila più falle, una dopo l’altra, fino a ottenere un accesso stabile al dispositivo.
Con lo spegnimento completo, alcune parti caricate in memoria possono interrompersi e, in certi casi, chi attacca deve ricostruire parte del percorso usato per entrare. Non è una cassaforte. È più come richiudere una porta lasciata aperta. La NSA, in una guida di buone pratiche per i dispositivi mobili, consiglia da tempo di riavviare il telefono almeno una volta alla settimana per ridurre alcuni rischi.
L’ANSSI aggiunge però un dettaglio pratico: meglio evitare il semplice tasto “riavvia” e fare uno spegnimento completo, seguito da una riaccensione manuale. Un gesto da pochi secondi, magari la sera, prima di lasciare il telefono sul comodino.
Spegnere il telefono non è come premere “riavvia”
La raccomandazione dell’ANSSI è molto chiara: “Spegnete poi riaccendete regolarmente il telefono invece di usare la funzione ‘riavvia’”, si legge nelle linee guida rivolte al grande pubblico. Il motivo è preciso. Alcuni software spia sarebbero in grado di mostrare all’utente una procedura di riavvio apparentemente normale, mentre in realtà il dispositivo non viene spento del tutto. Sembra un dettaglio tecnico, ma non lo è.
Se lo spyware riesce a far credere al proprietario che il telefono sia stato riavviato, può continuare a lavorare nell’ombra o ridurre le possibilità di essere interrotto. Il senso del consiglio francese è semplice: meglio un arresto vero. Questo, però, non significa che spegnere il cellulare cancelli ogni pericolo.
Gli attacchi contro telefoni di giornalisti, dirigenti, funzionari pubblici o attivisti possono usare strumenti costosi e falle ancora sconosciute. Proprio per questo contano anche le abitudini più piccole: spegnere, riaccendere, aggiornare e controllare le app installate.
Oltre allo spegnimento periodico, l’ANSSI insiste sugli aggiornamenti dello smartphone, da installare “il più rapidamente possibile” quando vengono pubblicati da Apple, Google o dai produttori Android. Le patch non portano solo nuove funzioni. Molto spesso chiudono falle già note, e in alcuni casi già usate dai criminali informatici. Il punto è pratico: un telefono non aggiornato resta scoperto più a lungo, anche quando la soluzione è già disponibile.
Per questo gli esperti consigliano di attivare, quando possibile, gli aggiornamenti automatici del sistema e delle applicazioni, controllando ogni tanto che non ci siano installazioni ferme in attesa. Su Android, l’agenzia francese suggerisce anche di spegnere Wi-Fi, Bluetooth e NFC quando non servono.
Sono funzioni comode, dai pagamenti contactless agli auricolari fino alle connessioni rapide in auto. Ma sono anche canali aperti verso reti, dispositivi e lettori esterni. Tenerli sempre attivi aumenta le occasioni di contatto non necessario. A volte basta un tocco nel pannello rapido, in metropolitana o in aeroporto.
Meno app e posizione sotto controllo: così si riducono i rischi
C’è poi il capitolo delle app inutilizzate: meglio disinstallarle o archiviarle. Molti lo fanno solo per liberare memoria, soprattutto quando lo spazio è quasi finito. Ma qui il punto è la sicurezza. Ogni applicazione installata può avere bug, permessi e componenti che, se non servono o non vengono aggiornati, aumentano la superficie d’attacco.
Lo stesso vale per la geolocalizzazione. L’ANSSI raccomanda di disattivarla quando non è necessaria e, su iOS, di farlo dalle impostazioni del sistema per ottenere un arresto effettivo della funzione, senza limitarsi al Centro di controllo. È una differenza che molti non conoscono: non tutti i comandi rapidi spengono davvero tutto allo stesso modo.
La regola, alla fine, è semplice: tenere solo le app usate davvero, concedere la posizione solo quando serve, non rimandare gli aggiornamenti e spegnere lo smartphone con regolarità. Nessuna misura rende un telefono invulnerabile. Messe insieme, però, queste abitudini complicano il lavoro di chi prova a entrarci.