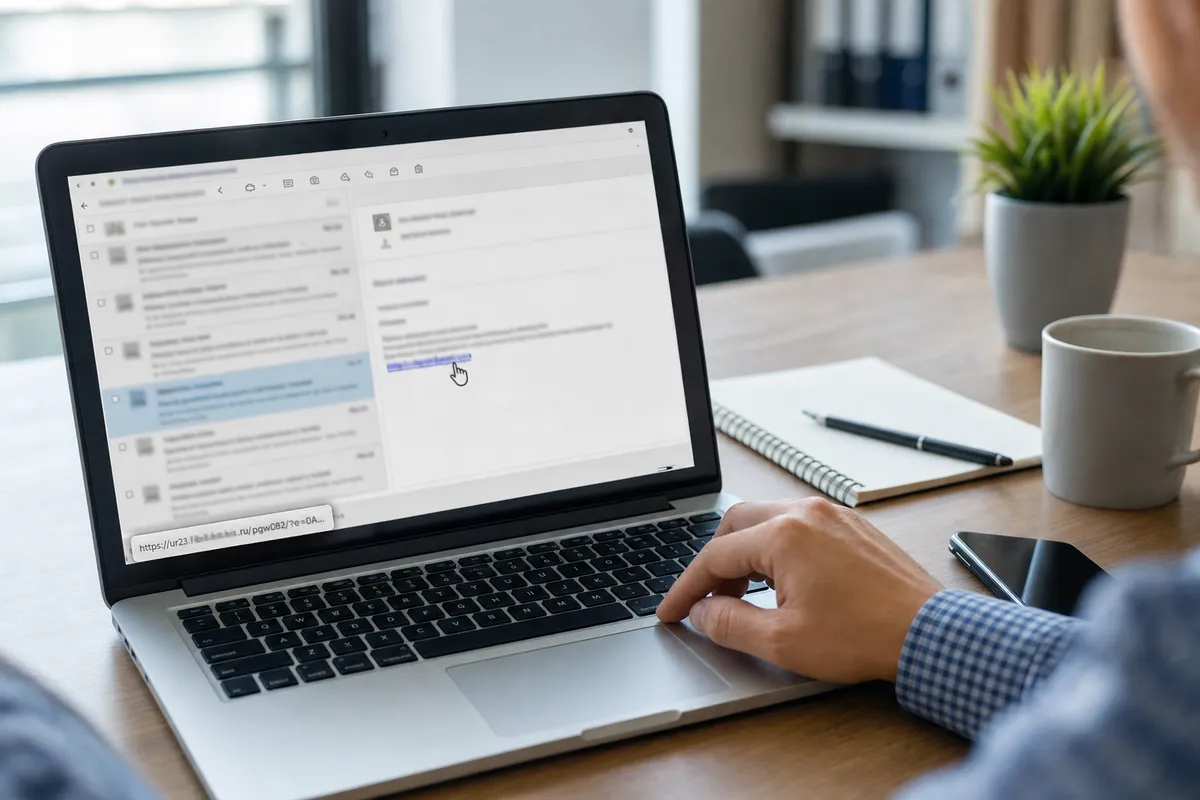
Le email di phishing continuano a colpire privati e aziende con messaggi sempre più credibili. Basta un link apparentemente normale per finire su una pagina falsa costruita per rubare password, dati bancari o credenziali di lavoro. Il copione è spesso lo stesso: il messaggio sembra arrivare da una banca, da un corriere, da Microsoft o da un altro servizio conosciuto e invita ad agire subito per risolvere un problema. Prima di cliccare, però, c’è un controllo semplicissimo che può evitare parecchi guai: verificare dove porta davvero il collegamento.
Il link può sembrare sicuro, ma portare altrove
Il cuore di molte truffe via email è proprio il collegamento. Il testo può dire “Accedi alla tua area clienti”, “Verifica il pagamento” oppure “Segui la spedizione”, ma la destinazione reale può essere completamente diversa.
È uno dei meccanismi più usati nel phishing: sfruttare la fiducia verso un marchio conosciuto e la fretta di chi legge. Logo, colori, impaginazione e tono del messaggio possono assomigliare molto a quelli originali, mentre il collegamento rimanda a un sito controllato dai criminali.
Per questo non bisogna fidarsi soltanto del testo visibile. Quello che conta è l’URL effettivo associato al link. Un pulsante con scritto “Accedi a Poste” può, per esempio, portare a un dominio che non ha nulla a che vedere con il sito ufficiale.
Il controllo con il mouse richiede pochi secondi
Su computer basta spostare il puntatore sopra un link sospetto senza cliccare. Il browser o il programma di posta mostra generalmente, nella parte inferiore della finestra o in un’apposita anteprima, l’indirizzo reale verso cui punta il collegamento.
È qui che bisogna guardare con attenzione. Se il messaggio parla di una banca, di un corriere o di un servizio conosciuto ma il dominio appartiene a un sito completamente diverso, è un segnale evidente che qualcosa non torna.
Su smartphone il controllo può essere meno immediato. In molte app è possibile tenere premuto il collegamento per visualizzare un’anteprima o l’indirizzo completo, facendo attenzione a non aprire la pagina. Il comportamento cambia da app ad app, ma il principio resta lo stesso: controllare prima la destinazione, cliccare solo dopo.
Domini quasi identici: è qui che si nasconde spesso la truffa
I tentativi di phishing via email utilizzano spesso domini costruiti per assomigliare a quelli autentici. Può cambiare una sola lettera, comparire un trattino in più oppure essere utilizzata un’estensione differente.
Un indirizzo come poste-supporto.com, per esempio, non è poste.it. Allo stesso modo, un dominio lungo e pieno di parole che richiamano il nome di una banca non diventa automaticamente ufficiale.
Bisogna fare attenzione anche agli URL abbreviati, soprattutto quando arrivano in messaggi inattesi. Servizi che accorciano i link possono essere perfettamente legittimi, ma nascondono la destinazione reale e rendono più difficile capire dove si finirà prima del clic.
Le pagine false, inoltre, sono diventate molto più credibili rispetto al passato. Errori grammaticali, loghi sgranati e testi scritti male restano segnali utili, ma non sono più sufficienti per riconoscere una truffa. Un messaggio può essere scritto correttamente, usare il nome del destinatario e imitare molto bene l’aspetto del sito originale. Il dominio resta quindi uno degli elementi più importanti da verificare.
Se il messaggio mette fretta, è un motivo in più per controllare
Un altro elemento ricorrente è l’urgenza. “Il conto verrà bloccato”, “la consegna non può essere completata”, “la password scade oggi”, “il pagamento deve essere confermato immediatamente”. Sono formule pensate per spingere chi legge ad agire prima di ragionare.
Questo non significa che ogni comunicazione urgente sia falsa, ma proprio quando un messaggio chiede di inserire credenziali, dati personali o informazioni di pagamento conviene rallentare. Una banca o un servizio reale continueranno a esistere anche dopo i trenta secondi necessari per fare una verifica.
La soluzione più sicura è entrare dal sito o dall’app ufficiale
Quando una email sospetta segnala un problema con un conto, una spedizione o un account, la soluzione più prudente è evitare completamente il link contenuto nel messaggio.
Meglio aprire direttamente l’app ufficiale del servizio oppure digitare personalmente l’indirizzo del sito nel browser. Se l’avviso è autentico, nella maggior parte dei casi la stessa comunicazione sarà visibile anche all’interno dell’area personale.
La stessa cautela vale in ambito lavorativo. Richieste improvvise di modificare un IBAN, pagare una fattura o effettuare un bonifico urgente meritano sempre una verifica attraverso un canale già conosciuto, come una telefonata al referente abituale.
Se invece si è già inserita una password su un sito sospetto, conviene cambiarla immediatamente e modificarla anche sugli altri servizi in cui è stata eventualmente riutilizzata. Se sono stati forniti dati bancari o informazioni sensibili, è opportuno contattare rapidamente il proprio istituto e seguire le procedure di sicurezza previste.
La regola resta semplice: prima si controlla il link e il dominio, poi si decide se aprirlo. Sono pochi secondi, ma possono fare la differenza tra una normale email e un account compromesso.