Il confine tra un’utility indispensabile e un parassita digitale si è fatto sottilissimo.
Nelle ultime ore, i laboratori di sicurezza informatica hanno lanciato un allarme che non riguarda software di nicchia o siti underground, ma coinvolge oltre 50 applicazioni rintracciate sugli store ufficiali, scaricate da milioni di utenti convinti di installare semplici strumenti di personalizzazione o editor fotografici. Il team di ricerca di McAfee ha individuato una nuova ondata di minacce che, una volta superati i controlli di sicurezza iniziali, mutano comportamento per prosciugare il credito residuo e i conti correnti collegati.
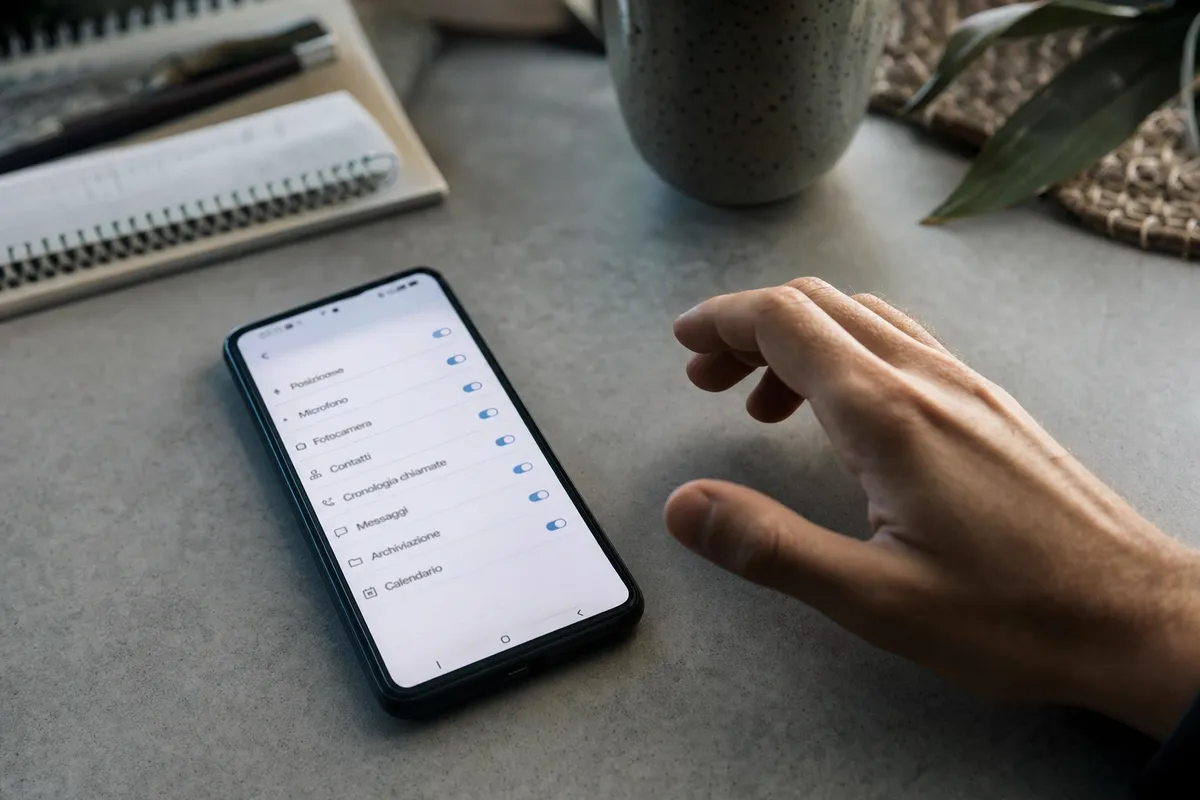
Non siamo di fronte al classico virus che rallenta il sistema. Queste applicazioni operano secondo una logica di persistenza invisibile. Una volta installate, richiedono autorizzazioni apparentemente innocue, come l’accesso alle notifiche o agli SMS. È qui che scatta la trappola: il malware è in grado di intercettare i codici OTP (One-Time Password) inviati dalle banche per autorizzare i pagamenti. Molti utenti si sono accorti dell’anomalia solo visualizzando l’estratto conto settimanale, trovando addebiti per servizi premium mai richiesti o transazioni verso gateway di pagamento esteri.
La lista include torce, lettori di QR code e app per il fotoritocco che funzionano perfettamente per i primi giorni. Questa “fase di latenza” serve a eludere i sistemi di scansione comportamentale degli store. Curiosamente, alcune di queste app presentano nel codice sorgente dei commenti in lingua coreana arcaica, un dettaglio tecnico che suggerisce una paternità legata a gruppi di cyber-criminali con una formazione accademica specifica, non necessariamente legata ai soliti circuiti dell’Est Europa.
App pericolose, la lista è lunghissima: cosa comporta
Esiste una verità scomoda che spesso gli esperti di sicurezza preferiscono ignorare: il problema non è solo la vulnerabilità del codice, ma la nostra bulimia da micro-servizi. Installiamo app per compiti che il sistema operativo potrebbe già svolgere nativamente, come scansionare un documento o gestire la luminosità dello schermo. Questa frammentazione dell’interfaccia crea un “rumore di fondo” dove il malware prospera. Forse, la vera difesa non è un antivirus più potente, ma un ritorno a un minimalismo digitale radicale, dove ogni icona sulla home deve giustificare la propria esistenza con un beneficio reale.
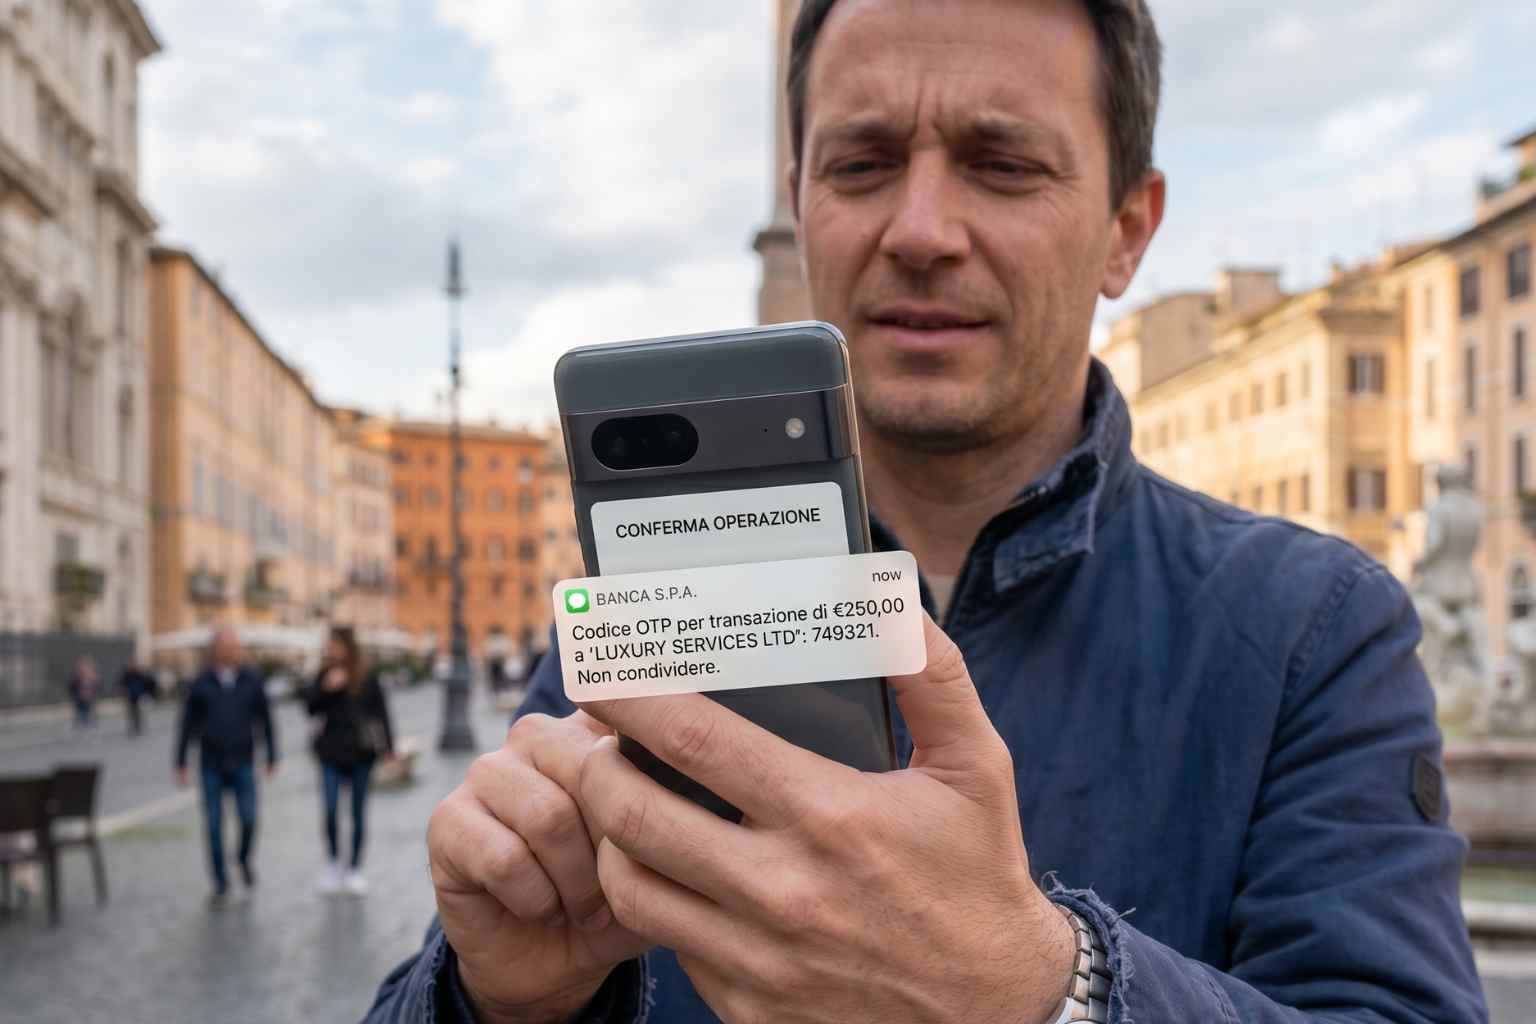
App pericolose, la lista è lunghissima: cosa comporta-melablog.it
Mentre i produttori di smartphone lavorano per patchare le falle, il numero di download di queste 50 app incriminate continua a salire a causa del passaparola automatizzato e delle recensioni acquistate. I conti correnti sono sotto attacco diretto perché il malware non cerca più di rubare l’identità dell’utente, ma si accontenta di agire come un intermediario silenzioso durante ogni transazione finanziaria effettuata dallo smartphone.
Un particolare che pochi considerano è l’impatto di queste app sulla durata fisica dei componenti: il malware lavora costantemente in background, portando la temperatura della batteria a una media di 42°C anche a riposo. Questo calore costante degrada i polimeri di litio molto più velocemente dei cicli di carica standard, accorciando la vita del dispositivo di circa il 15% in un solo anno. Non è solo un furto di denaro, è un’erosione dell’hardware stesso, consumato da processi invisibili che non abbiamo mai autorizzato consapevolmente.