Amazon ha avvisato a luglio 2026 i clienti del Regno Unito, e più in generale chi compra online sulla piattaforma, di fare attenzione alla posta in arrivo. Stanno circolando email fraudolente che copiano il marchio del gruppo e cercano di rubare credenziali Amazon, dati personali e informazioni di pagamento. Il rischio aumenta nei periodi di acquisti più intensi, quando gli utenti controllano ordini, offerte e spedizioni con maggiore frequenza.
L’allarme: email false su “attività insolita” negli account Amazon
Il nuovo avviso riguarda una campagna di phishing su Amazon arrivata via email a molti utenti. I messaggi sono costruiti per sembrare comunicazioni ufficiali del servizio clienti. Secondo quanto riportato dal Mirror e in linea con le indicazioni diffuse dalla società, i truffatori usano il nome del colosso dell’e-commerce proprio nei momenti in cui milioni di persone comprano online, seguono promozioni o verificano lo stato degli ordini. Prime Day, saldi estivi, festività: periodi affollati, anche sul web.
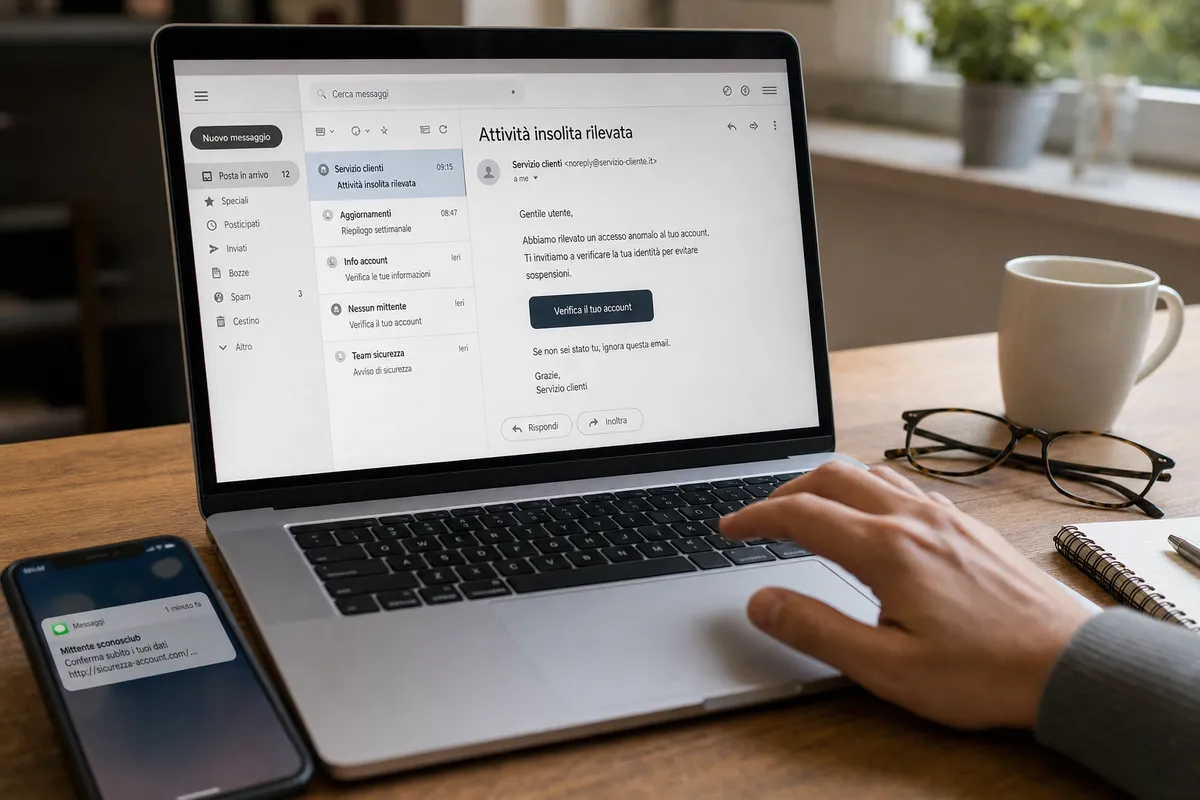
Il testo più segnalato parla di “attività insolita” sull’account Amazon. L’utente viene avvisato che l’accesso sarebbe stato limitato per motivi di sicurezza. Il messaggio punta tutto sulla fretta: “Abbiamo rilevato attività insolite sul tuo account. Per la tua sicurezza, abbiamo temporaneamente limitato l’accesso. Verifica la tua identità per ripristinare l’accesso completo”. Poche righe, tono credibile, grafica familiare. Ed è proprio questo a renderle pericolose.
Amazon, in una nota ripresa dai media britannici, ha spiegato che “i grandi momenti di shopping attirano grandi folle” e sono anche quelli in cui bisogna stare più attenti ai malintenzionati. “I truffatori usano ogni canale — email, telefonate, social media e messaggi di testo — per impersonare marchi affidabili”, ha chiarito l’azienda. Il punto è semplice: il mittente può sembrare serio, il logo può essere quello giusto, il linguaggio può ricordare quello aziendale. Ma non basta per fidarsi.
Come funziona il phishing: link, finto login e furto delle credenziali
La truffa segue uno schema già noto a chi si occupa di sicurezza informatica, ma continua a funzionare. Fa leva su una paura molto concreta: perdere l’accesso al proprio account. L’utente riceve una mail, legge che il profilo Amazon è stato bloccato o limitato e trova un pulsante per “verificare l’identità”. Basta un clic perché la trappola scatti.
Chi apre il collegamento non finisce sul vero sito di Amazon, ma su una pagina di login falsa, spesso quasi identica a quella originale. Lì vengono chiesti indirizzo email, password e, in alcuni casi, anche numero di telefono, indirizzo di consegna o dati della carta. Talvolta, nelle frodi di questo tipo, può essere richiesto anche un codice temporaneo ricevuto via sms o generato da un’app di autenticazione. A quel punto i criminali possono provare a entrare nell’account reale.
La parte più insidiosa è l’apparenza. Le email di truffa Amazon possono contenere loghi corretti, colori riconoscibili, formule di cortesia e indirizzi del mittente che sembrano plausibili. A volte il nome visualizzato è “Amazon Customer Service”, “Amazon Security” o qualcosa di simile. Guardando meglio, però, il dominio dell’email o l’indirizzo del link non coincidono con quelli ufficiali. Una lettera in più, un trattino fuori posto, una sigla strana dopo il punto. Dettagli piccoli, ma decisivi.
I segnali da controllare prima di cliccare su messaggi e allegati
Il primo controllo riguarda il canale. Amazon ricorda che non chiede mai ai clienti di fornire informazioni sensibili fuori dal sito ufficiale o dall’app. Se una mail invita a inserire password, dati bancari o codici di sicurezza attraverso un link ricevuto nella posta elettronica, meglio fermarsi. Anche se sembra urgente. Anzi, soprattutto se sembra urgente.
Un altro segnale è il linguaggio. Errori grammaticali, traduzioni rigide, frasi generiche come “Gentile cliente” o richieste che non tornano con gli ultimi acquisti possono indicare una comunicazione sospetta. Non sempre, però. Le campagne più curate sono scritte bene e imitano lo stile delle aziende con sempre maggiore precisione. Per questo il controllo più sicuro resta quello diretto: aprire il browser, digitare l’indirizzo ufficiale di Amazon oppure usare l’app già installata sul telefono.
Da lì si può entrare nella sezione “I miei ordini” e controllare eventuali avvisi nell’area personale. Amazon ha spiegato che gli acquisti reali, le notifiche sull’account e le comunicazioni importanti compaiono nei canali ufficiali, non solo in una mail isolata. Se il messaggio parla di un ordine mai fatto, di un rimborso inatteso o di un blocco dell’account che nell’app non risulta, il sospetto è più che legittimo. Meglio perdere due minuti che consegnare la password.
Occhio anche agli allegati. File in formato pdf, zip o documenti all’apparenza innocui possono contenere malware o rimandare a pagine esterne. Lo stesso vale per sms, WhatsApp e messaggi sui social: le campagne di smishing e impersonificazione non passano più soltanto dalla posta elettronica. La regola resta una: non cliccare, non scaricare, non rispondere prima di avere verificato.
Cosa fare se si riceve una comunicazione sospetta o si è già caduti nella trappola
Chi riceve una mail dubbia non dovrebbe usare numeri di telefono, link o pulsanti presenti nel messaggio. Amazon consiglia di contattare il servizio clienti Amazon dal sito ufficiale o dall’app, così da verificare se la comunicazione sia autentica. La società mette anche a disposizione strumenti per segnalare i tentativi di frode, compresi moduli per inoltrare email, sms o telefonate sospette.
Se invece si è già cliccato sul link e sono state inserite le credenziali dell’account, bisogna agire subito. La prima cosa da fare è cambiare la password dal sito ufficiale, poi attivare o controllare l’autenticazione a due fattori. Vanno verificati anche indirizzi di spedizione, metodi di pagamento e ordini recenti. È prudente controllare i movimenti della carta collegata e, in caso di addebiti non riconosciuti, contattare subito la banca o l’emittente della carta.
La regola più semplice resta anche la più efficace: quando un messaggio mette fretta e chiede un’azione immediata, bisogna rallentare. Le vere comunicazioni di sicurezza non chiedono di consegnare dati fuori dai canali ufficiali. Una verifica nell’app, una chiamata al servizio clienti, uno sguardo attento all’indirizzo del mittente. Pochi gesti, spesso sufficienti per evitare una truffa online costruita proprio sulla fretta.